
# 热门搜索 #
大模型
人工智能
openai
融资
chatGPT
微信、支付宝、抖音……你敢相信吗,GitHub上最近爆火的一个开源项目,竟然能够威胁你手机里的所有App。
这个项目就是REA,全称为Reverse Engineer Anything,翻译过来就是“逆向分析一切”。仅一天就收获了超过1.4万颗星,如今总星数已达4.1万,其热度堪比2、3月份的OpenClaw。
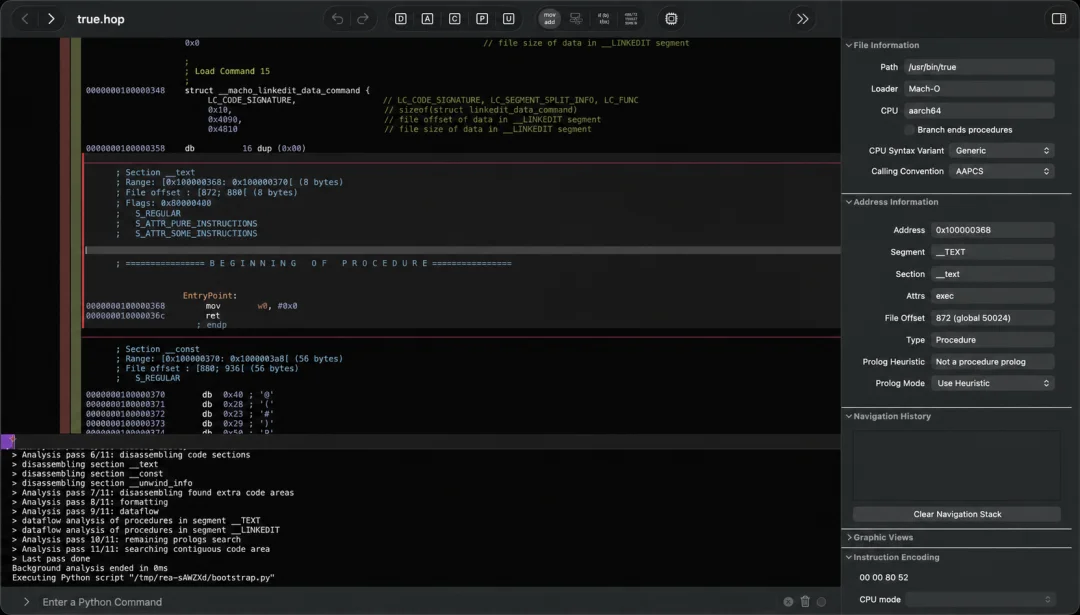
项目介绍里是这么写的,任何一款App,只要让Agent用REA去研究它,不需要源码,它就能逆向分析这个App,给出证据,再替你的项目做一个版本。
乍一听可能没什么,毕竟就是复制人家App里的功能和设计罢了。
然而REA的本质是逆向分析。也就是说,Agent能通过REA来了解产品的安全漏洞,基于此,就可以对这个产品发起攻击。
还不止如此,REA是一个开源工具,任何人都能下载。而且它还没有操作门槛,直接把REA的GitHub地址发给Agent,AI就能自己下载下来使用。
难道说,我微信刚抢的红包就要被别人用REA给拿走了?
别慌,暂时还没那么严重。
REA是什么?
REA其实是一个类似于Harness的“工具箱”,接在Agent上面。它很早就在GitHub上发布了,之所以爆火,是因为10月7日时,REA更新到了4.1.0版本,加入了大量的新功能,比如逆向分析手机App等等。
然而只是过了几天,REA就迭代到了6.1.0版本,更新了大量内容。现在的REA,已经能够逆向几乎市面上所有的软件。
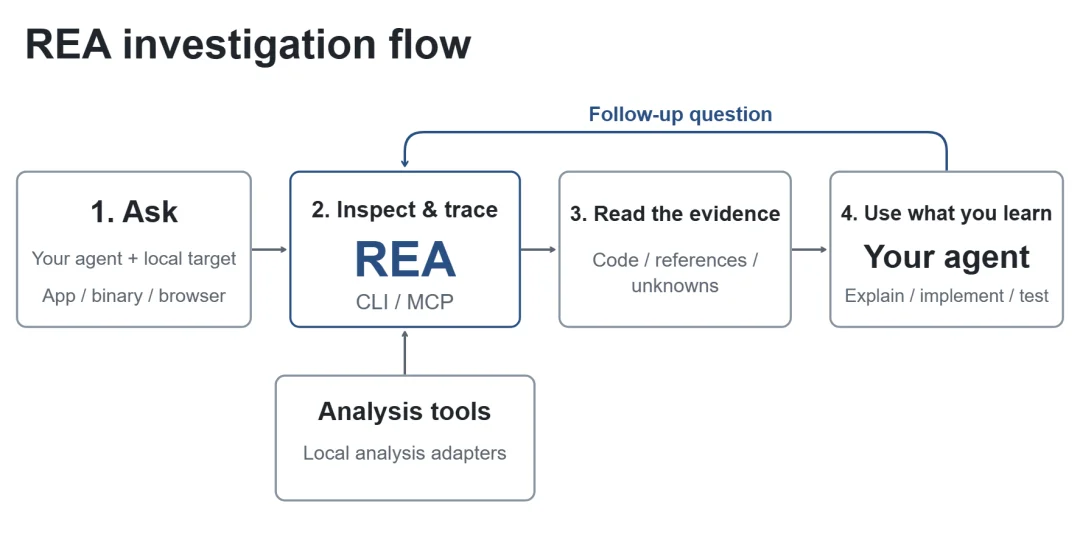
REA通过MCP协议接入 Claude Code、Codex、Cursor、Gemini CLI这类支持本地MCP服务的Agent,再把一大批逆向工具交给它们调用。
这个工具箱覆盖的面积很广,包括原生二进制文件,可以返回伪代码、汇编、字符串、符号和调用关系。也包含JavaScript和Electron应用,可以还原模块、导入关系、路由和IPC。
REA还能逆向分析网站,可以抓页面结构、脚本、网络请求。甚至还有.NET程序集、Android APK、固件、EVM字节码、Linux崩溃记录等等。
换句话说,REA就是把所有逆向工程用的分析工具,打包成Agent自己就能调用的工作流。
官方展示了几个案例。用REA跟踪经典游戏DX-Ball的音效声像函数,把不完整的伪代码还原成C语言,重建的版本通过了3205个原始x86测试用例,编译后的63个函数字节也完全一致。
还有对Notion剪贴板桥的分析,从渲染进程的剪贴板API出发,穿过preload和IPC,一路追到主进程,看清富文本剪贴板的格式。以及对PC-98老游戏东方风神录(TH04)弹幕角度计算的还原。
这些案例有一个共同点,程序本身体量不大、结构相对清晰的程序。
开发者也没忘了免责声明,GitHub页面显示,REA只用于合法的逆向研究,使用者需要自行取得授权并遵守法律,项目不支持非法或未授权使用。
REA的作者并非黑客,他在GitHub上的ID是morluto。研究方向是Agent、强化学习环境和偏好学习。
morluto表示,开发REA的初衷是给Agent做“工具”。
除了REA,morluto还开发了面向Agent的纯数学工具Jacobian、代码上下文工具LeanToken、运行时性能证据工具flameox、贡献前调研工具GitContribute、优化证据工具SmokingGun,以及一个面向交易Agent 的研究基础设施Preference。
此外,他还给Triton、MCP TypeScript SDK、Qwen Code、Hermes、OpenClaw、Mooncake等一大批耳熟能详的开源项目提交过修复。
技术没有善恶,在REA爆火的当天,就涌现了无数开发者,通过REA来逆向Adobe家族,进而克隆出了许多功能相近的作图和剪辑软件。
虽然Adobe家族的产品很多,但对于这几天社区用REA逆向分析的软件来说,不过是冰山一角。
有用REA逆向分析谷歌全家桶的,还有逆向分析Codex、Claude Code的,到了今天,微信、支付宝、抖音,一系列国民App全都被社区用REA逆向分析了个遍。
很多人的第一反应是“逆向就是破解,肯定违法”。其实没这么简单,逆向本身不等于违法,关键看你拿它做什么、有没有授权。
在国内,软件的合法复制品所有人,为了学习和研究软件的设计思想和原理,可以不经著作权人许可去使用它。
不过把逆向得到的代码、资源直接复制、改一改再发布,就是侵犯著作权。
而且,如果逆向分析的是线上系统,性质就变了。分析之后去访问、攻击、抓取别人的服务器,那就相当于触犯了刑法中非法获取计算机信息系统数据、破坏计算机信息系统等罪。
换句话说,法律其实是允许出于研究目的的逆向,但若是将逆向结果用于商业用途或者寻找产品漏洞以用于攻击,那就是牢底坐穿。
国外也类似。美国有DMCA限制规避技术措施,同时给安全研究留有例外。欧盟的软件指令则允许为实现互操作性进行有限的反编译。
全球计算机产业对于逆向分析的逻辑都是相同的,研究和互操作通常被容忍,复制、牟利和未授权入侵则不被允许。
REA对支付宝、微信、
抖音的影响都有哪些?
但是别担心,虽然社区中已经有人开始逆向分析支付宝、微信和抖音了,但咱们这些国民App也不是吃素的。
支付宝、微信、抖音这些产品,真正的核心并不在手机上。
支付的风控模型、账户体系、推荐算法、社交关系链、内容分发,这些都跑在服务器上。REA分析的是你手里的那个安装包,对云端的服务没有任何办法。
即使REA可以做到“网络抓包分析”和“网站分析”,但它们只能看到客户端与服务器之间的请求和响应,看不到服务器里面的逻辑。
换句话说,就算REA把这些App翻个底朝天,它也扒不出推荐算法。
国民级App都有代码混淆、加壳、反调试、完整性校验,还有专门的风控SDK。
比如支付宝涉及资金,客户端安全措施是出了名的严。微信有自己的协议加密和客户端校验。抖音有严格的请求参数签名。
而这些防护手段,本身也都是为了对抗逆向工具。
不过也不能因此就掉以轻心。这些手段防的都是人,然而REA背后的是Agent,它能24小时连轴逆向分析。
毕竟好虎架不住群狼。
REA最大的卖点,是“看到某个功能想要,让Agent搞明白它怎么工作,再做一个版本”。
对国民级App来说,功能并非壁垒。
微信的壁垒是十几亿人都在用,支付宝的壁垒是金融牌照和商户网络,抖音的壁垒是内容生态和推荐系统。 这些东西,没法通过反编译复制过来的。
然而另一面,App里那些“体验层”的东西,比如某个交互细节、某个小程序的加载机制、某个本地缓存的策略,对于REA来说,逆向分析这些犹如探囊取物。
逆向工具终究是一把双刃剑。它既能帮安全研究员发现漏洞,也可能被黑产用来分析App的接口和校验逻辑。
REA很有可能通过逆向分析,找到国民App们的漏洞。比如某个校验只在客户端做了、某个本地存储的数据没有加密、某个接口默认信任了客户端传来的参数。
这类问题,恰恰是Agent擅长的方向。它们能把成千上万个函数和调用关系过一遍,把“可疑点”列出来。REA的设计初衷也是让Agent返回带证据的结论,这对筛选线索是有帮助的。
但现实里有三道坎。
第一道是前面说过的加固与混淆,它会让拿到的代码本身就残缺难读,Agent在上面很容易“看走眼”。
第二道是漏洞的真正价值多半在服务端,客户端找到的往往只是入口线索,要验证它,必须与真实的线上服务交互。
第三道是误报。REA能够提出“可疑”,却不能保证这个漏洞“确实可利用”,大量线索最终会被证伪,真正有价值的漏洞仍然需要人来判断。
退一万步,如果真被REA发现了漏洞,会发生什么?
影响首先取决于漏洞落在哪一层,大致可以分为三类。
第一类,客户端逻辑漏洞。
比如本地校验被绕过、某些功能开关可以被篡改、敏感信息保存不当。这类问题的后果通常有限,更多影响的是产品体验与公平性。
以抖音为例,其造成的影响可能是刷量、作弊、绕过部分限制。大厂一般可以通过发版修复,用户感知不强,但会被黑产放大利用。
第二类,接口与服务端漏洞。
这是真正的重灾区。如果接口存在越权、参数信任不当、签名机制被破解,影响就从“个别账号”变成“批量”。
这类漏洞一旦被利用,可能是批量的数据抓取、账号撞库、羊毛党批量薅取优惠,在金融场景下还可能是资金层面的风险。
第三类,供应链与第三方组件漏洞。
国民级App里集成了大量SDK、开源库和小程序容器。逆向工具特别擅长发现“这个App里藏了哪个版本的哪个组件”。
如果某个被广泛使用的组件存在已知漏洞,那么影响的不只是某一个App,而是一整串产品。
REA的确明确表示必须合法使用,但开源工具的问题就在于,你无法控制使用者是谁,以及这个人会用这个工具做什么。
说了半天,那到底该不该害怕?
如果你是跟我一样的普通用户,那就不需要担心。REA并不会对你的账户造成影响,你的账户安全主要靠的还是服务器端的风控。
而对于大厂们来说,REA毫无疑问是巨大的威胁。
文章来自于微信公众号 “字母AI”,作者 “字母AI”

【开源免费】字节工作流产品扣子两大核心业务:Coze Studio(扣子开发平台)和 Coze Loop(扣子罗盘)全面开源,而且采用的是 Apache 2.0 许可证,支持商用!
项目地址:https://github.com/coze-dev/coze-studio
【开源免费】n8n是一个可以自定义工作流的AI项目,它提供了200个工作节点来帮助用户实现工作流的编排。
项目地址:https://github.com/n8n-io/n8n
在线使用:https://n8n.io/(付费)
【开源免费】DB-GPT是一个AI原生数据应用开发框架,它提供开发多模型管理(SMMF)、Text2SQL效果优化、RAG框架以及优化、Multi-Agents框架协作、AWEL(智能体工作流编排)等多种技术能力,让围绕数据库构建大模型应用更简单、更方便。
项目地址:https://github.com/eosphoros-ai/DB-GPT?tab=readme-ov-file
【开源免费】VectorVein是一个不需要任何编程基础,任何人都能用的AI工作流编辑工具。你可以将复杂的工作分解成多个步骤,并通过VectorVein固定并让AI依次完成。VectorVein是字节coze的平替产品。
项目地址:https://github.com/AndersonBY/vector-vein?tab=readme-ov-file
在线使用:https://vectorvein.ai/(付费)
【开源免费】AutoGPT是一个允许用户创建和运行智能体的(AI Agents)项目。用户创建的智能体能够自动执行各种任务,从而让AI有步骤的去解决实际问题。
项目地址:https://github.com/Significant-Gravitas/AutoGPT
【开源免费】MetaGPT是一个“软件开发公司”的智能体项目,只需要输入一句话的老板需求,MetaGPT即可输出用户故事 / 竞品分析 / 需求 / 数据结构 / APIs / 文件等软件开发的相关内容。MetaGPT内置了各种AI角色,包括产品经理 / 架构师 / 项目经理 / 工程师,MetaGPT提供了一个精心调配的软件公司研发全过程的SOP。
项目地址:https://github.com/geekan/MetaGPT/blob/main/docs/README_CN.md
